ATENȚIE : „Oferte” de telefoane la 50 de lei pe Facebook ? Cum funcționează noua fraudă care îți golește cardul ! Sorin Stănică
În ultima perioadă, rețelele de socializare au fost inundate de postări sponsorizate care promit smartphone-uri de ultimă generație (precum IPhone 16, Samsung Galaxy A55) la prețuri derizorii, de doar câteva zeci de lei. Deși par oportunități de neratat, acestea sunt, în realitate, capcane cibernetice menite să îți fure datele personale și bancare.
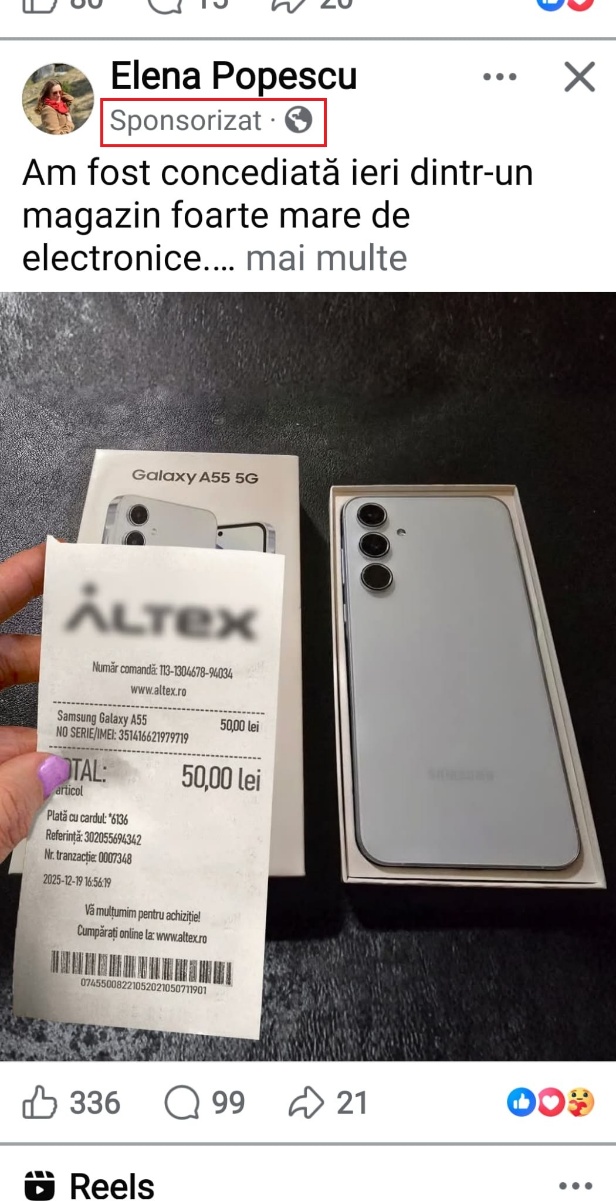
Dar ce este o postare sponsorizată?! O reclamă! … un „utilizator” plătește o sumă de bani pentru ca postarea lui să fie promovată de către rețeaua socială…
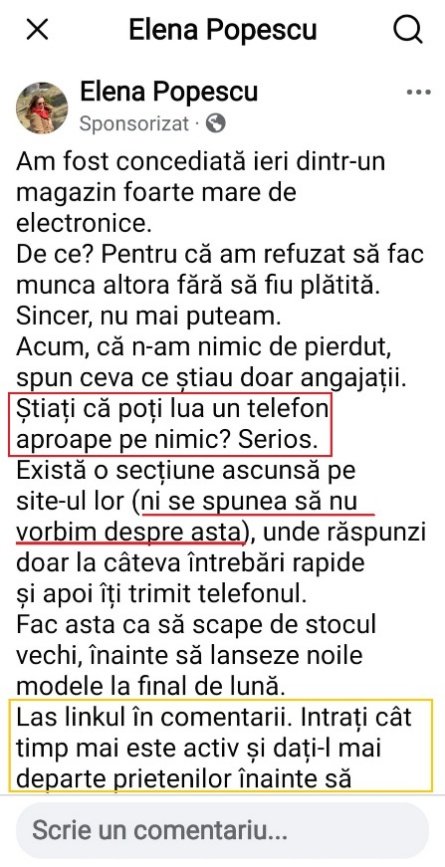
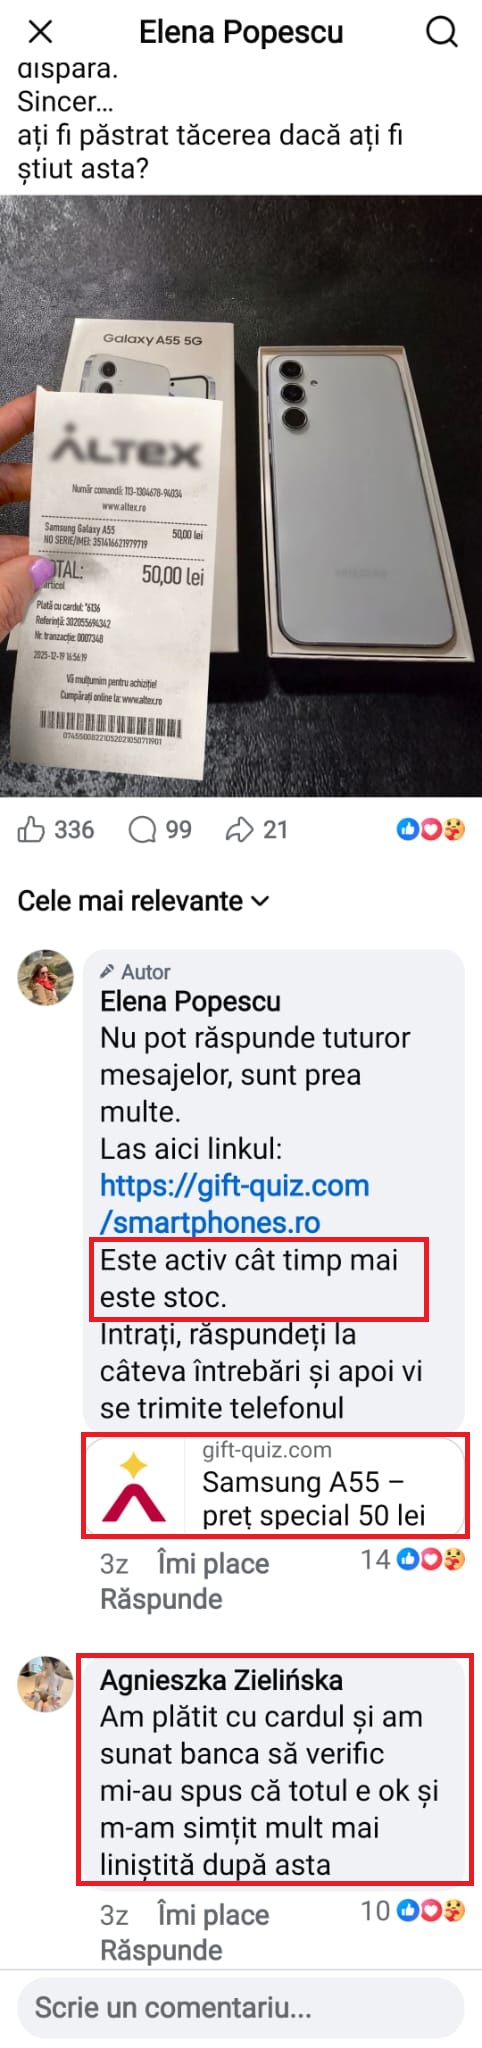
Iată cazul de față…… „doamna Elena Popescu” plătește să ne spună că „a fost concediată dintr-un magazin foarte mare de electronice” …. Tu ai face-o?!?!
Hai să vedem cum funcționează o tentativă de fraudă care te poate lăsa fără bani pe card!
1. Modul de operare: Ingineria socială și „răzbunarea” angajatului
Atacatorii („doamna Elena Popescu” și „doamna Maria Ionescu”, în exemplele de față…) folosesc o rețetă psihologică bine pusă la punct pentru a câștiga încrederea victimelor:
- Povestea cu impact emoțional – Postarea începe adesea cu un scenariu dramatic: „Am fost concediată ieri de la un mare magazin (ex: Altex) și acum vreau să mă răzbun dezvăluind un secret” … sau „sora mea lucrează la Emag și mi-a dezvăluit un secret”. Acest lucru creează o falsă solidaritate între victimă și atacator.
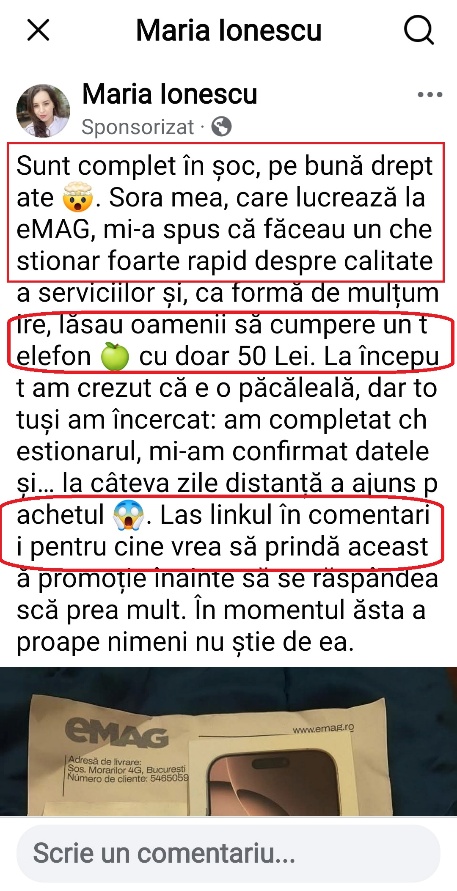
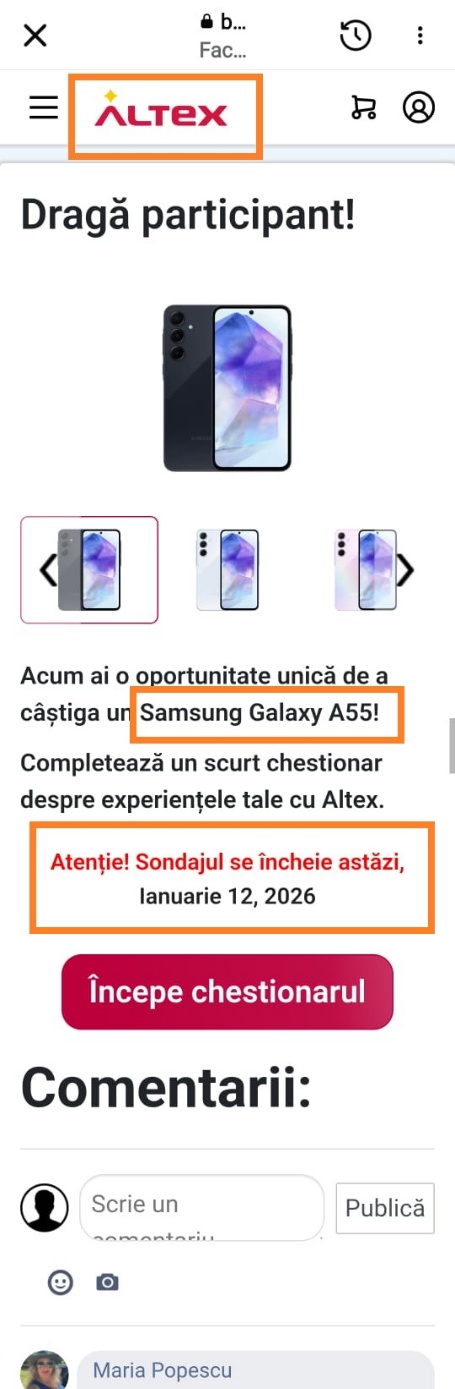
- Urgența și stocul limitat – Se menționează că oferta este validă „doar astăzi” sau „până la epuizarea stocului”; astfel, pun presiune pe utilizatori să ia o decizie rapidă, fără a mai verifica informația. Uneori, în procesul de accesare, veți vedea pe paginile respective cum „alți clienți achiziționează”, iar „stocul scade”… este un alt mijloc de a pune presiune și a convinge victima să acționeze urgent!
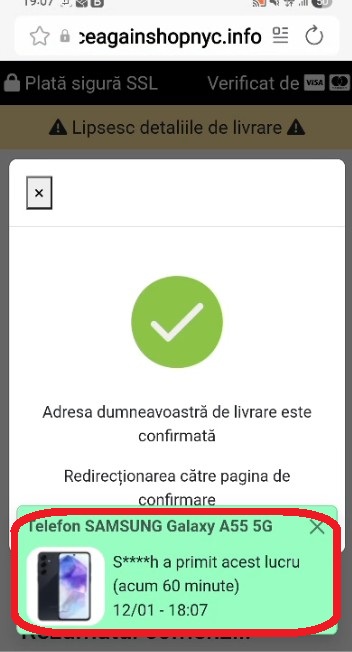
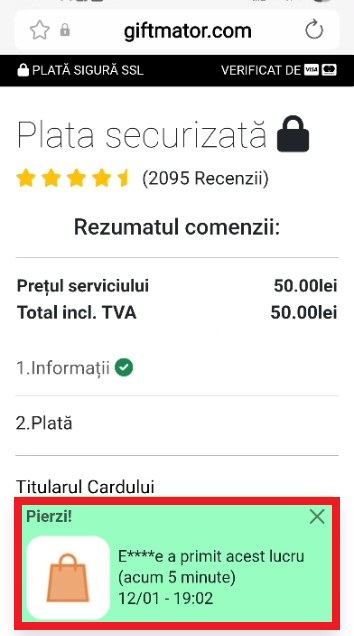
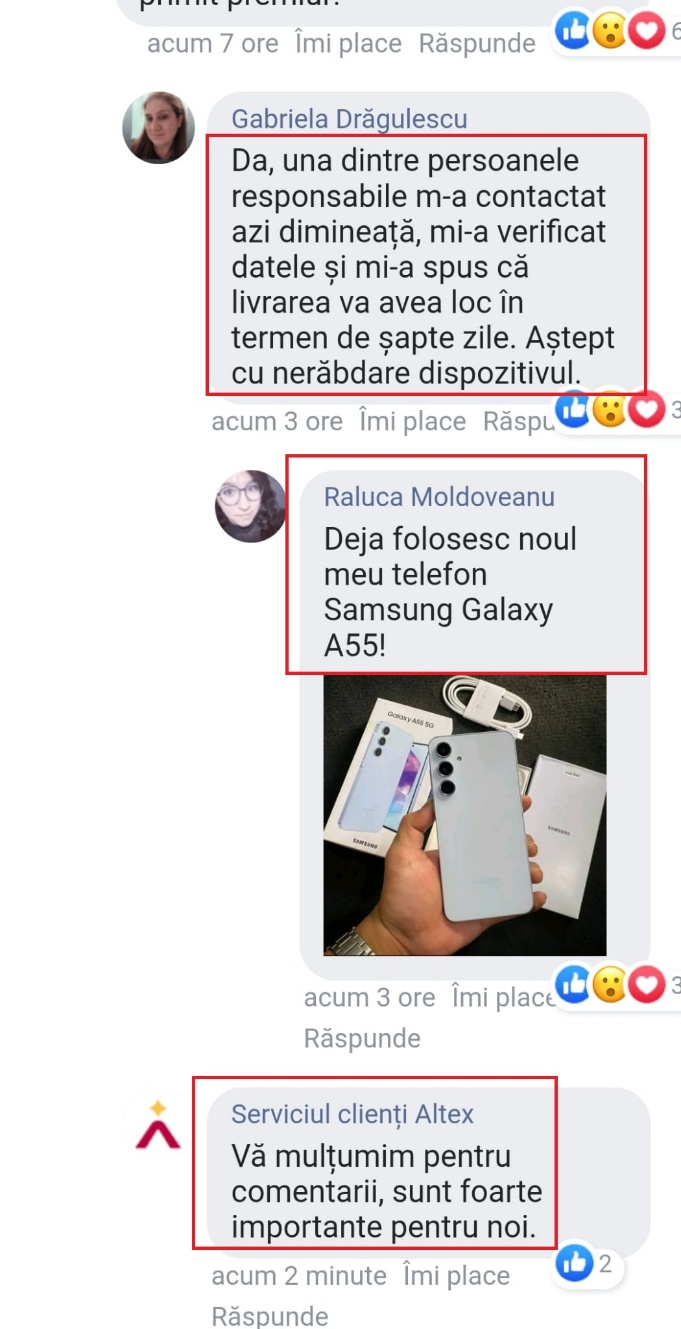
- Dovada socială falsă – Comentariile de sub postare sunt pline de „clienți mulțumiți” (profiluri false sau boți) care confirmă că au primit coletul. Aparent, chiar și reprezentanții platformei legitime impersonate par că răspund comentariilor. Foarte ciudat, nu? „O fostă angajată”, dornică de răzbunare, face o postare în care „dezvăluie un secret foarte bine ascuns al companiei, dar reprezentanții aceleiași companii comentează postării și „mulțumește utilizatorilor”…. În realitate, aceste profiluri și comentarii sunt la fel de false precum întreaga poveste. Ele sunt create în mod special pentru a valida frauda.
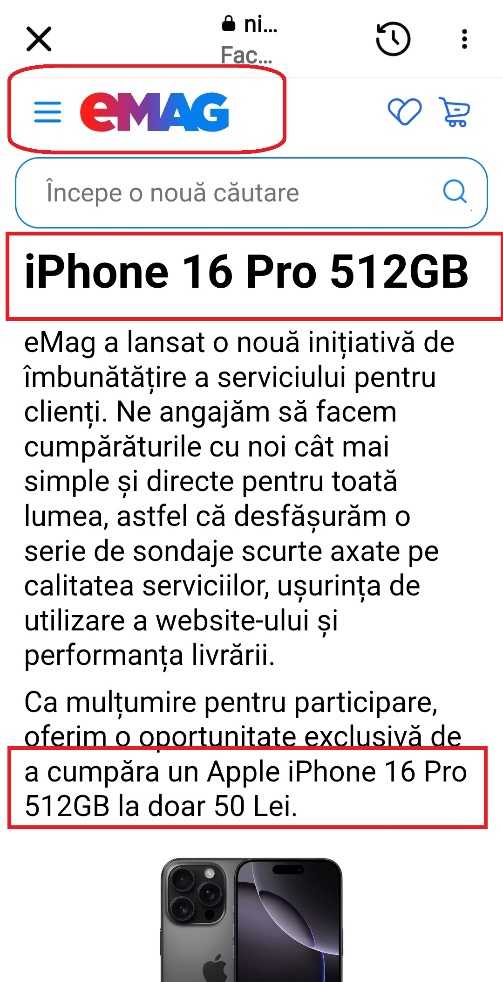
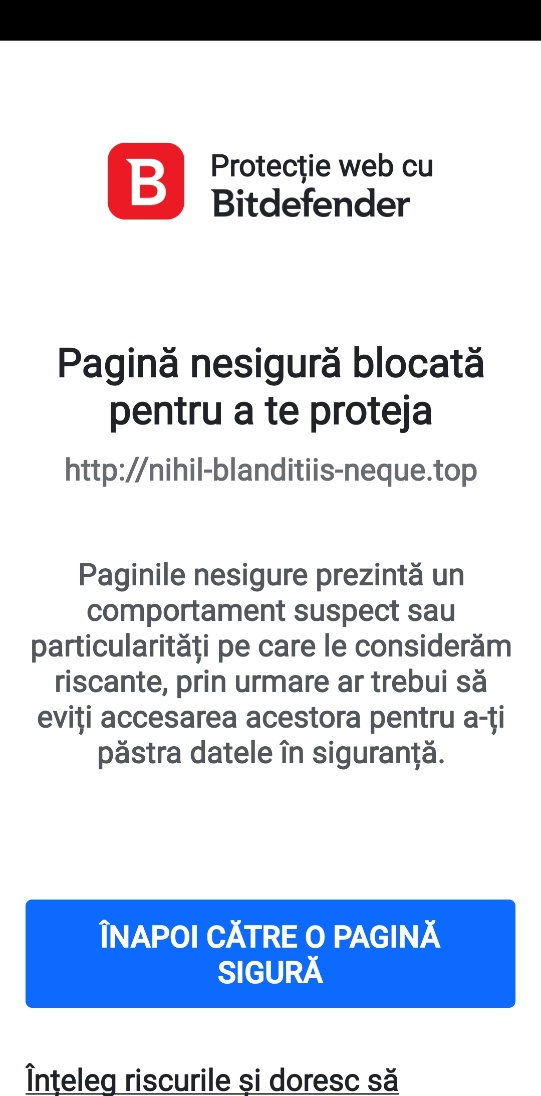
- Site-ul clonă – Link-ul duce către o pagină care imită perfect identitatea vizuală a unui retailer cunoscut (Altex, Emag etc.), dar dacă priviți cu atenție adresele URL (ex: https://nihil-blanditiis-neque.top și https://bsyshflt.info/post/… ATENȚIE!! LINK-URI MALIȚIOASE REALE! NU ACCESAȚI!!! ), veți observa că acestea nu au nicio legătură cu adresele oficiale ale magazinelor menționate.
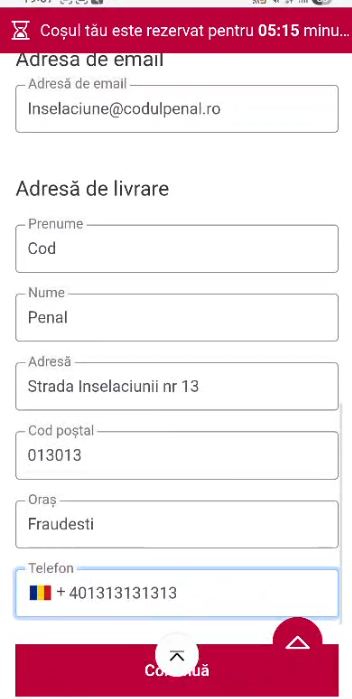
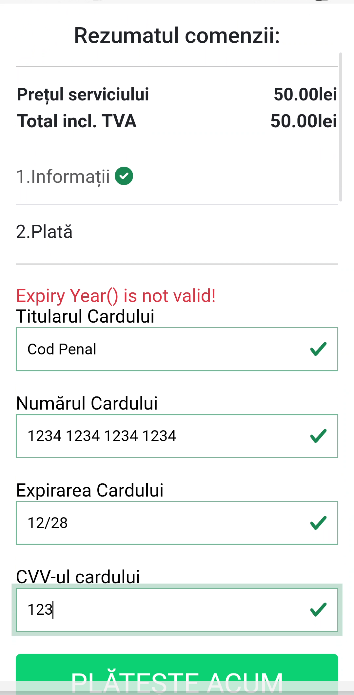
- Chestionarul, completarea datelor și plata – în mod natural, odată intrat în capcana „superofertei”, utilizatorul trebuie să parcurgă chestionarul la capătul căruia va trebui să completeze datele personale (nume, prenume, adresa unde „va primi telefonul” etc.) și, foarte important!!!, datele de card.
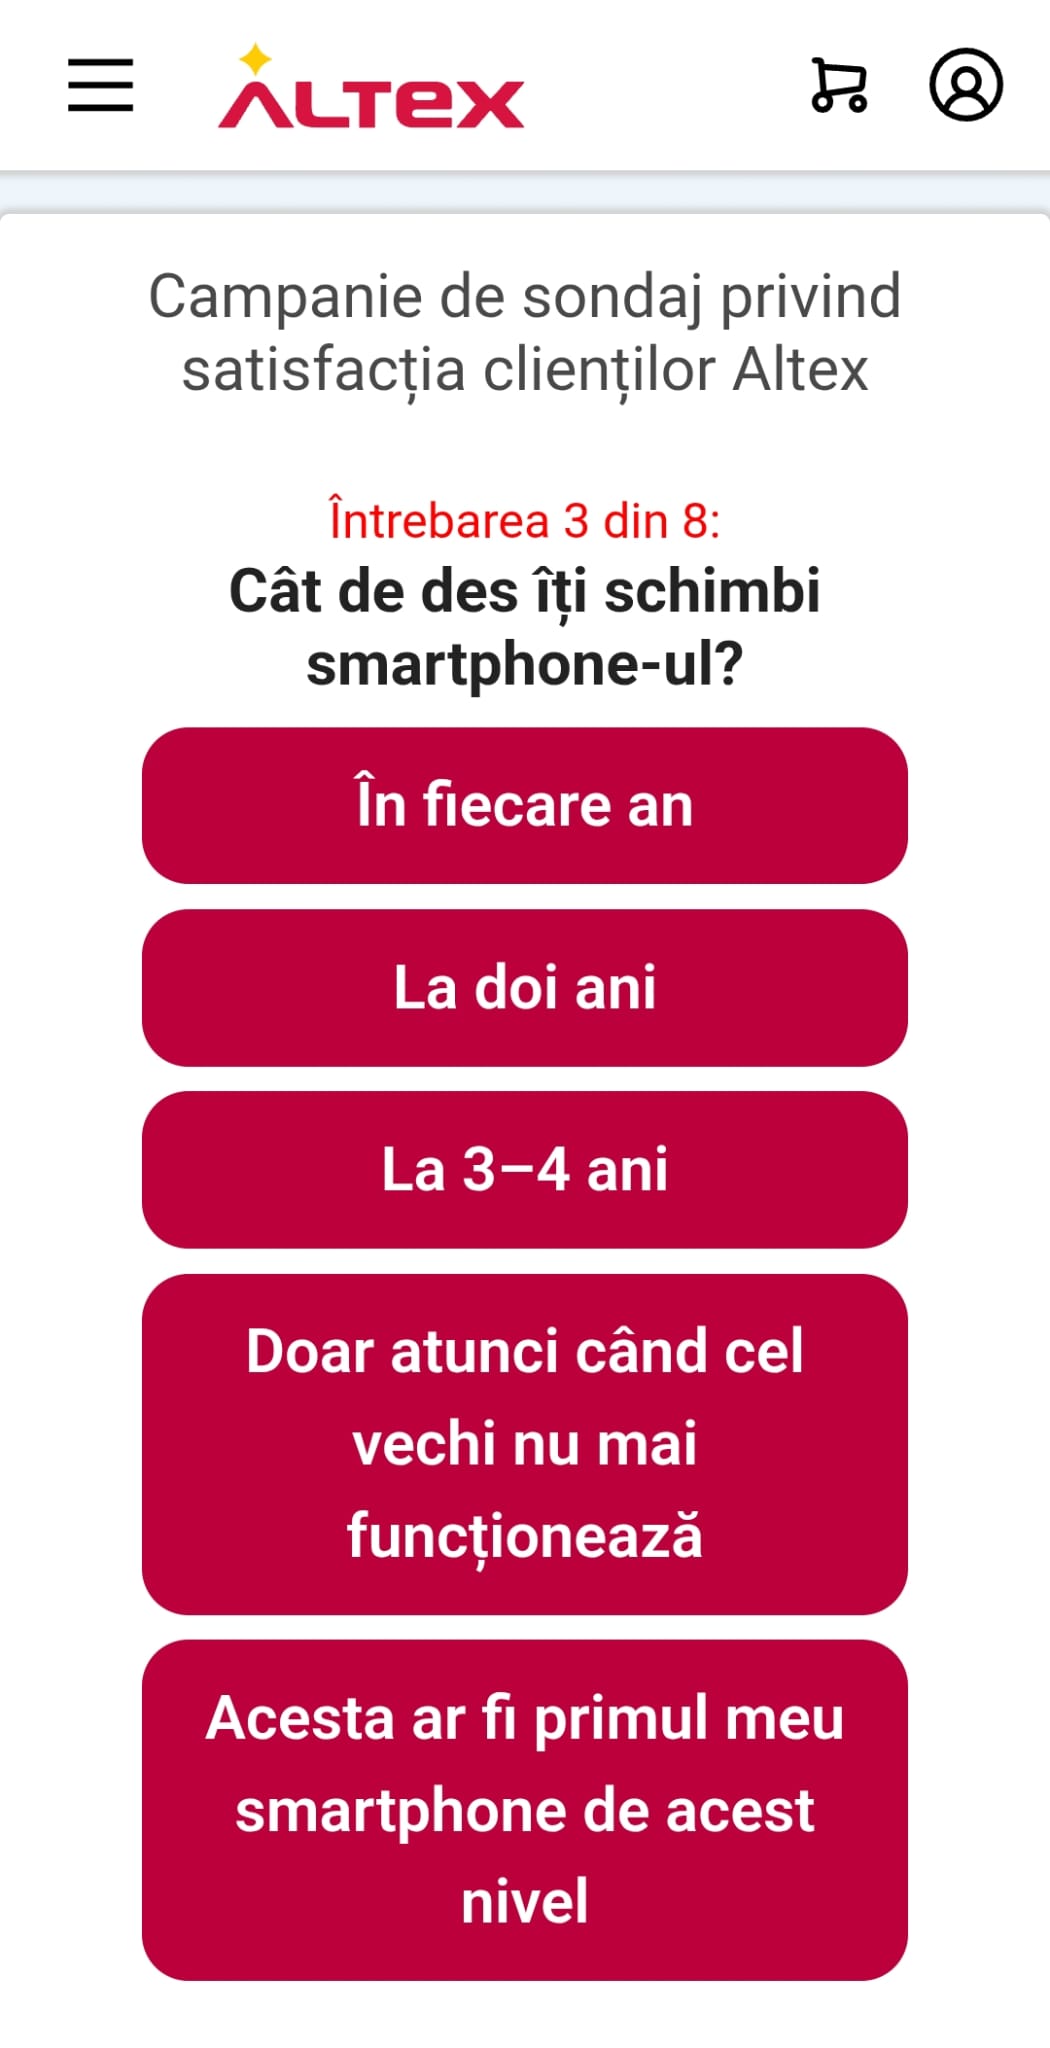
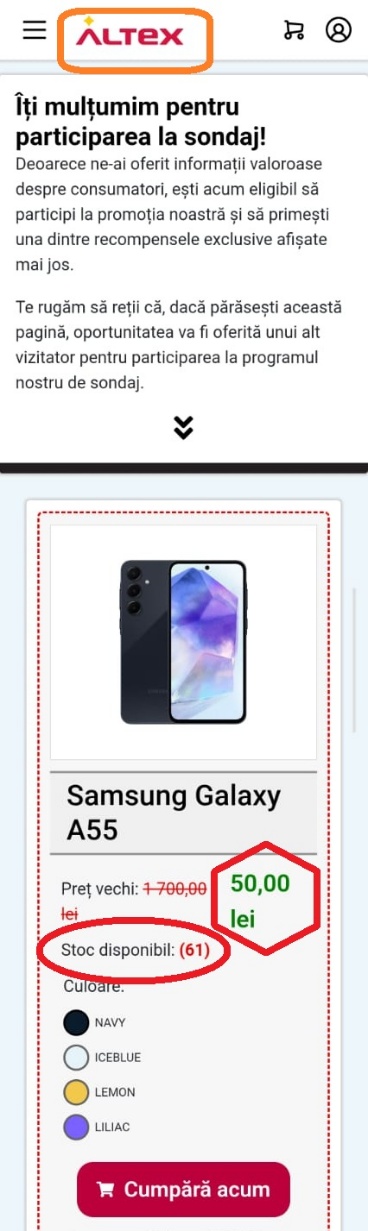
- Aici sunt necesare câteva precizări: pentru ca experimentul să își atingă ținta, am continuat și (după cum se vede în captură), am completat cu o serie de date… cât se poate de evident nereale…ce s-a întâmplat? Falsele date personale au fost acceptate fără probleme…în schimb, în ceea ce privește datele de card, lucrurile nu au mai stat la fel…erorile erau imediat semnalate …
- Concluzia? Atacatorii vizează datele de card, pe care să le poată exploata mai departe, nu suma de 50 de lei (deși, între noi fie vorba, la 1000 de persoane picate într-o astfel de plasă….).
2. Consecințele pentru utilizatori: Dincolo de pierderea a 50 de lei
Multe victime se gândesc: „Ce pot să pierd? Sunt doar 50 de lei”. Din păcate, miza atacatorilor nu este suma modică afișată, ci:
- Compromiterea cardului bancar: Odată ce ai introdus datele cardului (număr, dată expirare, cod CVV) pe acel site fals, atacatorii au control total. Pot efectua tranzacții ulterioare mult mai mari sau pot vinde datele pe dark web.
- Abonamente ascunse: Deseori, prin acceptarea „termenilor și condițiilor” de pe aceste pagini, utilizatorul poate fi înscris fără voie la servicii de tip abonament care retrag lunar sume considerabile de pe card.
- Furtul de identitate: Datele personale colectate (nume, adresă, telefon, email) pot fi folosite în alte scheme de fraudă mult mai complexe.
3. Recomandări de prevenire – Cum te protejezi?
Pentru a nu deveni următoarea victimă, urmează aceste reguli simple de igienă digitală:
- Verifică adresa URL (Link-ul) – înainte de a introduce orice date personale sau financiare pe un site, verifică atent, uită-te în bara browserului (unde este scrisă adresa). Dacă numele magazinului este scris greșit sau are o extensie ciudată, închide pagina imediat. În cazurile prezentate, falsurile sunt evidente, link-urile sunt complet diferite de cele oficiale. Sunt situații însă, în care, atacatorii acționează mai subtil, iar adresele sunt sensibil asemănătoare. Ce părere aveți despre o adresă care ar suna așa: f!nz00m.ro … sau finzoomro.net?
- Tratează orice LINK NESOLICITAT ca SUSPECT – indiferent în ce mod ajungi să interacționezi cu un link pe care nu l-ai solicitat sau căutat în mod direct, fii sceptic! Verifică-l suplimentar și cu maximă prudență, indiferent de sursa de proveniență (e-mail, mesaje scrise, reclame ori postări pe rețele etc.).
- Fii sceptic față de POSTĂRILE SPONSORIZATE – faptul că o postare apare ca „Sponsorizat”/„Sponsored” nu înseamnă că este legitimă… pune-ți întrebarea legitimă: „de ce ar plăti cineva ca eu să văd această postare?!?”…. cu tot respectul pentru cei care chiar folosesc acest mijloc de publicitate în mod legitim. Rețelele de socializare nu reușesc întotdeauna să filtreze reclamele frauduloase în timp util…din contra, din păcate, de multe ori eșuează… în fond scopul lor este să obțină câștiguri…
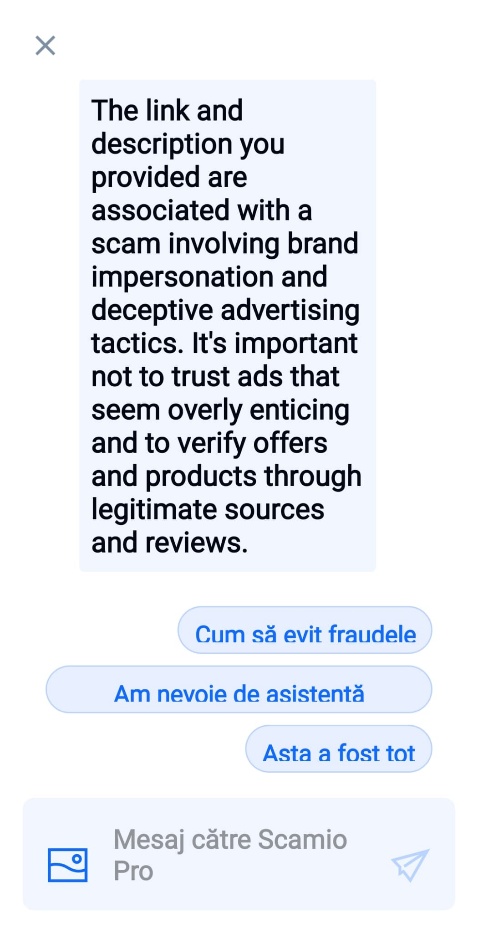
- Utilizează PROGRAME de securitate cibernetică (ANTIVIRUS) – în condițiile în care tentativele de fraudă în mediul digital ne pot ținti zilnic, într-o varietate de forme și moduri operare, un program antivirus reprezintă cel mai bun „lacăt” care „închide ușa în nas” atacatorilor. Iată, în ambele exemple pe care le-am folosit în materialul de față, cum a reacționat antivirusul meu.
- Folosește 2FA (Autentificarea în doi pași): Activează confirmarea tranzacțiilor din aplicația bancară. Nu aproba niciodată o plată pe care nu ai inițiat-o tu pe un site de încredere.
- Caută oferta pe site-ul oficial – dacă Altex, Emag sau orice alt magazin ar vinde telefoane cu 50 de lei, oferta ar fi pe prima pagină a site-ului lor oficial, nu ascunsă într-un chestionar pe un site obscur.
- Analizează calitatea textului – uneori, greșelile gramaticale, traducerile automate ciudate sau caracterele din alte alfabete sunt semne clare de fraudă.
- Dezvoltă-ți propria rutină de securitate cibernetică – de multe ori, ca utilizatori de internet, dezvoltăm o serie de rutine în activitatea de navigare. În astfel de cazuri, ne putem vulnerabiliza, din cauză că obișnuința unor modele de utilizare ne-ar putea conduce la scăderea prudenței. La fel cum asigurarea la traversarea străzii ori încuierea ușii la plecarea din locuință reprezintă reflexe ale modului nostru de viață, prudența și atitudinea preventivă în utilizarea internetului reprezintă cea mai la îndemână modalitate de a te proteja împotriva infracțiunilor informatice care îți pot viza banii.
Ce faci dacă ai căzut în capcană? Dacă ai introdus deja datele cardului, în primul rând blochează imediat cardul prin aplicația de banking sau sună la numărul de urgență al băncii tale. Eviți astfel, utilizarea nelegitimă de către atacatori pentru a-ți fura banii.
Dacă ai suferit un prejudiciu printr-un astfel de mod de operare, poți depune o plângere la Poliție. În acest caz, iți recomand să păstrezi cât mai multe date referitoare la fraudă și cum s-a produs ea – capturi de ecran, link-uri, date de plată etc.
Autor: