Ai o amendă de circulație – Cum funcționează frauda care clonează Ghișeul.ro – Sorin Stănică
Un SMS anunță existența unei amenzi. Un link conduce către un site care arată aproape identic cu platforma oficială Ghișeul.ro. Introduci numărul mașinii, iar sistemul îți prezintă contravenția, viteza înregistrată și suma de plată. Mai rămâne doar să introduci cardul...și ai scăpat de grijă…dar nu a amenzii ci a banilor pe care tocmai i-ai pierdut…
Pentru că amenda nu există.
PreveHub a urmărit pas cu pas mecanismul unei tentative de fraudă care utilizează fără drept identitatea vizuală a platformei oficiale de plăți Ghișeul.ro. Am analizat mesajele primite și am parcurs, folosind exclusiv date fictive, etapele propuse de site-ul fraudulos.
Rezultatul este relevant și arată cum este construită o fraudă online modernă astfel încât victima să ajungă singură de la suspiciune la furnizarea datelor cardului.
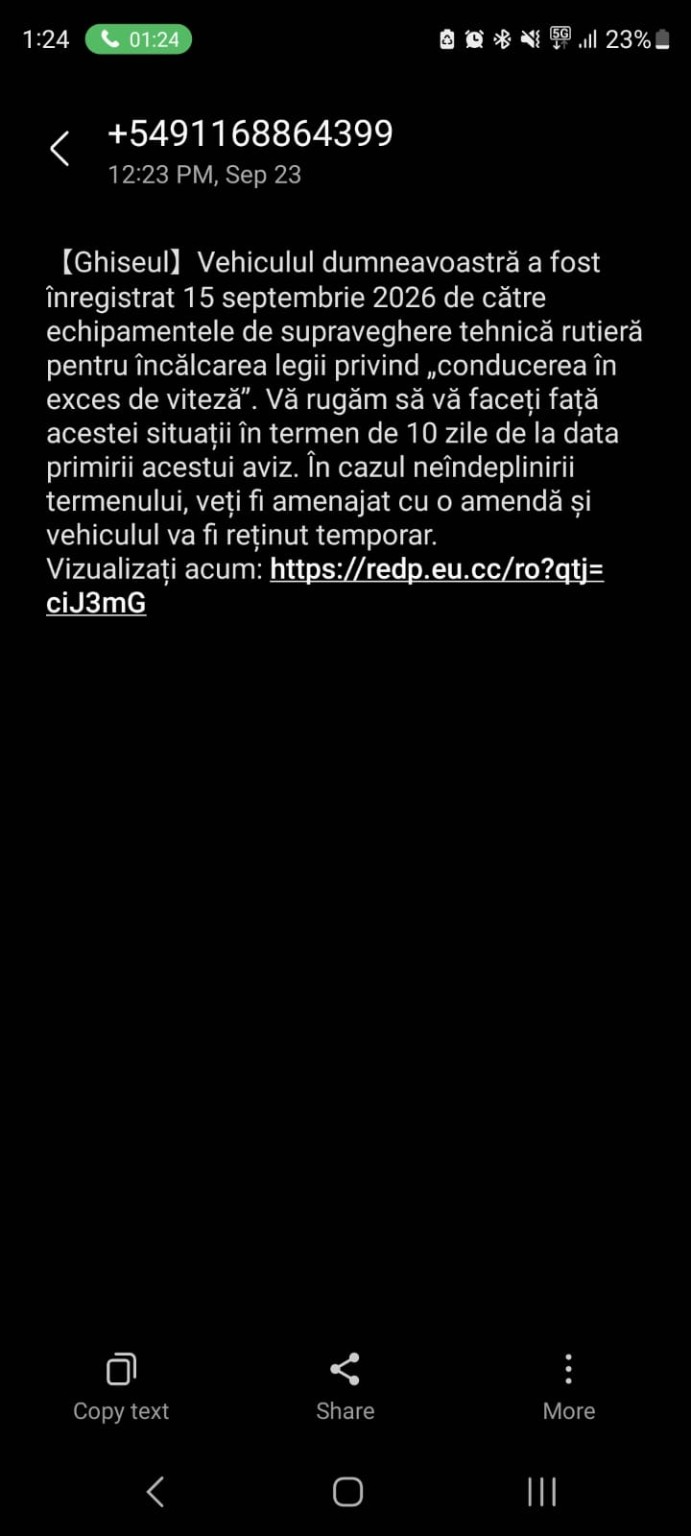
CAPTURI SMS-uri primite
 .
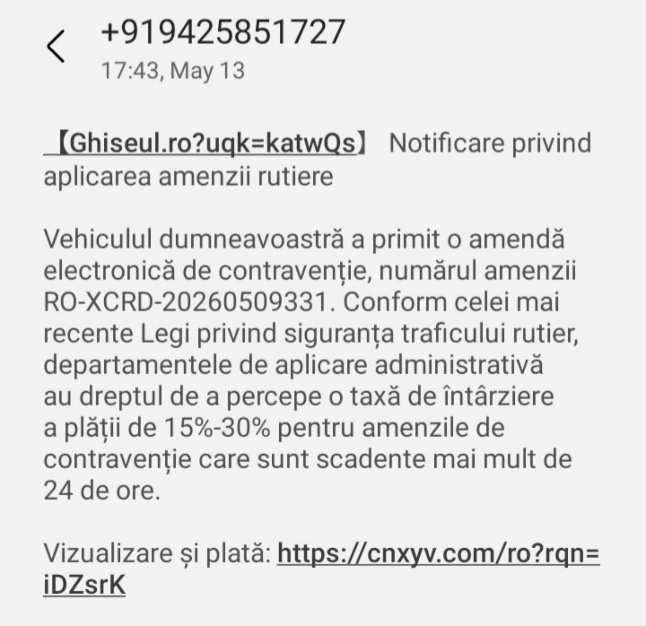
Ce trebuie observat: identitatea Ghișeul.ro este invocată chiar de la început, este introdusă ideea unei amenzi și apare un link prin care aceasta ar putea fi „vizualizată” și plătită.
1. Totul începe cu o problemă pe care simți nevoia să o verifici
Am identificat cel puțin două variante ale mesajului.
Într-una dintre ele, destinatarului i se spune că vehiculul său ar fi fost înregistrat la 15 septembrie 2026 pentru depășirea vitezei. Este avertizat că trebuie să „facă față acestei situații” într-un anumit termen, în caz contrar urmând o amendă și chiar „reținerea temporară” a vehiculului.
Într-o altă variantă, mesajul anunță direct o presupusă „amendă electronică de contravenție”, îi atribuie un număr aparent oficial și vorbește despre majorări de 15–30% dacă plata întârzie mai mult de 24 de ore.
Formulările diferă. Mecanismul psihologic este același.
Mesajul creează simultan:
- Autoritate: Ghișeul.ro, legislație, supraveghere rutieră;
- Îngrijorare: am fost amendat?;
- Urgență: trebuie să reacționez repede;
- Consecințe: suma poate crește sau pot apărea alte probleme;
- cale imediată de rezolvare – linkul (nelipsit în majoritatea tentativelor de Phishing!!!).
Scopul nu este neapărat să convingă victima, din primul moment, că amenda este reală. Este suficient să o determine să gândească: Hai să verific.
Și să apese linkul!!!
2. Primul lucru pe care atacatorii speră să nu îl verificăm: adresa web din componența link-ului. Uneori, ea conține elemente care să sugereze site-ul oficial, alteori nu are nicio legătură.
CAPTURI Site-ul fals
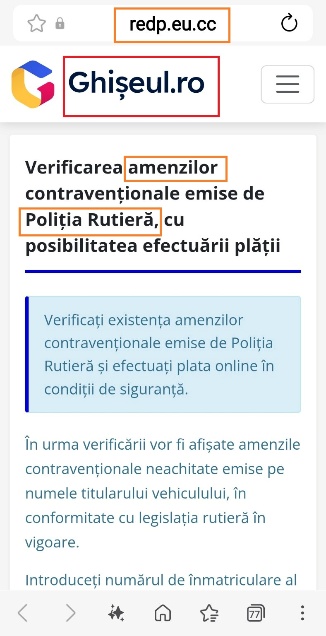
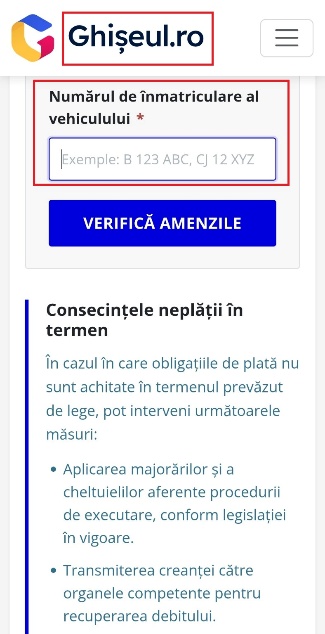
Priviți simultan două elemente: pagina afișează proeminent sigla Ghișeul.ro, dar în bara browserului apare redp.eu.cc.
Acesta este probabil cel mai important detaliu din întregul studiu de caz.
Logo-ul spune Ghișeul.ro. Adresa spune altceva.
În mesajele analizate apar și alte domenii, ceea ce arată că adresele folosite în campanie se pot schimba. Tocmai de aceea memorarea unui anumit domeniu fraudulos nu este suficientă.
Trebuie verificat domeniul pe care ne aflăm.
Site-ul legitim este ghiseul.ro.
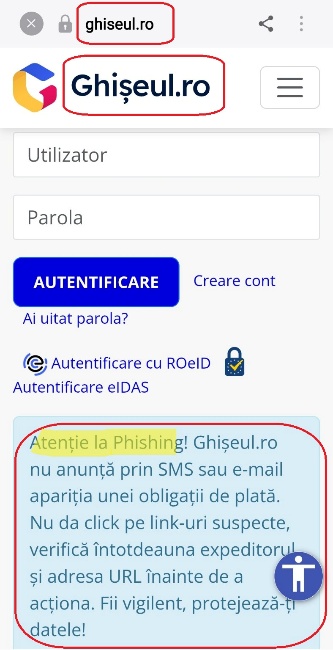
De altfel, platforma oficială avertizează în prezent explicit utilizatorii că Ghișeul.ro nu anunță prin SMS sau e-mail apariția unei obligații de plată și recomandă verificarea expeditorului și a adresei URL înainte de orice acțiune. (ghiseul.ro)
CAPTURĂ Comparație cu site-ul autentic
În această captură se vede platforma reală Ghișeul.ro și, foarte important, chiar avertismentul anti-phishing afișat utilizatorilor.
3. Clona este suficient de bună încât să ne facă să uităm să privim adresa
Site-ul fraudulos copiază logo-ul, culorile, structura paginii, butoanele și alte elemente grafice ale platformei reale.
Apare chiar un text convingător:
„Verificarea amenzilor contravenționale emise de Poliția Rutieră, cu posibilitatea efectuării plății.”
Urmează instrucțiunea de introducere a numărului de înmatriculare și un buton:
„VERIFICĂ AMENZILE”
Aici am decis să testăm afirmația site-ului.
Și acesta este momentul în care frauda se devoalează spectaculos.
4. Am întrebat platforma despre o mașină care nu există. Ne-a găsit „amenda”
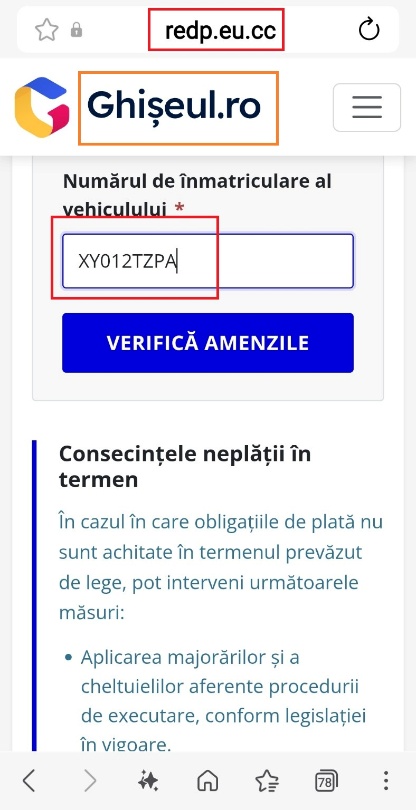
CAPTURI Introducerea numărului fictiv
Am introdus deliberat XY012TZPA, un șir care nu respectă formatul unui număr românesc de înmatriculare.
Dacă pagina ar consulta într-adevăr o bază de date cu sancțiuni rutiere, rezultatul firesc ar fi fie respingerea formatului, fie imposibilitatea identificării vehiculului.
Site-ul a făcut exact contrariul.
A acceptat datele.
Și a „găsit” o contravenție.
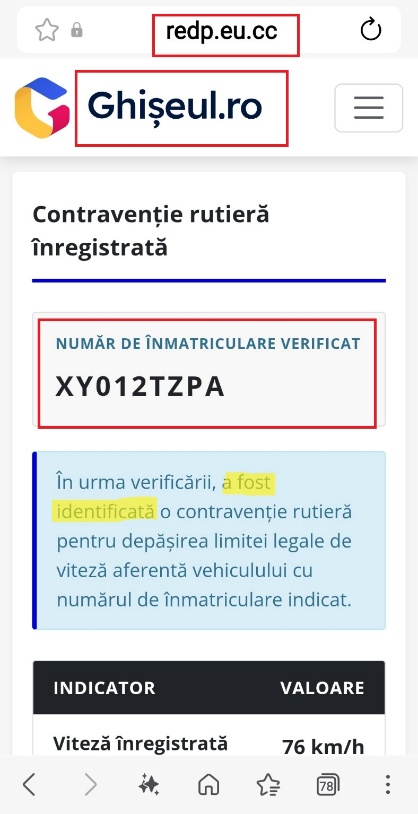
CAPTURA Contravenție rutieră înregistrată
Numărul fictiv XY012TZPA este afișat acum de platformă ca și cum ar corespunde unui vehicul real pentru care ar exista o sancțiune.
Dar povestea devine și mai elaborată.
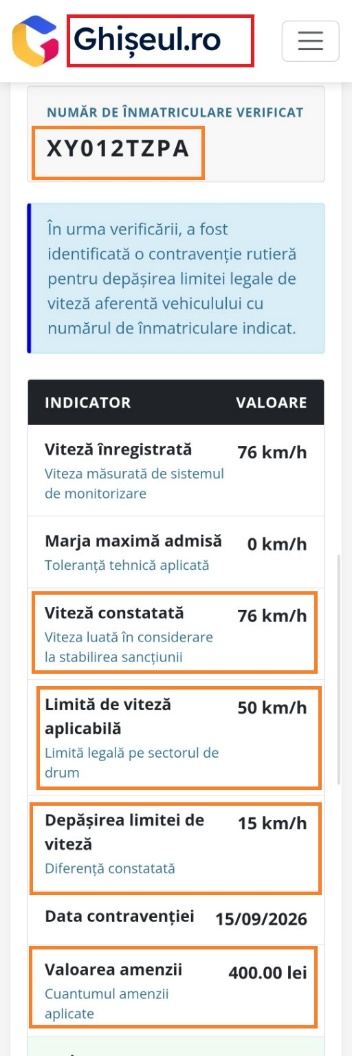
Platforma ne informează că vehiculul fictiv ar fi circulat cu:
76 km/h, într-o zonă cu limită de 50 km/h.
Afișează o presupusă „viteză constatată”, o „marjă maximă admisă”, limita de viteză și data contravenției.
CAPTURA Detaliile „contravenției”
Aceste informații nu au rezultat din verificarea unei contravenții reale. Ele au fost afișate după introducerea unui identificator fictiv.
Există chiar o anomalie internă foarte vizibilă: pagina indică 76 km/h la o limită de 50 km/h, dar declară „Depășirea limitei de viteză: 15 km/h”. Diferența aritmetică este, evident, 26 km/h.
Este un indiciu suplimentar că nu privim rezultatul unui sistem instituțional de constatare a unei contravenții, ci o pagină construită pentru a produce aparența unui asemenea sistem.
5. Urmează „oferta”: 400 de lei devin 200
Povestea trebuie acum să conducă victima către plată.
Site-ul afișează: Valoarea amenzii: 400 lei
apoi: Reducere pentru plata în termenul prevăzut de lege: 200 lei
și, în final: Sumă de plată: 200 lei.
CAPTURA Amenda și „reducerea”
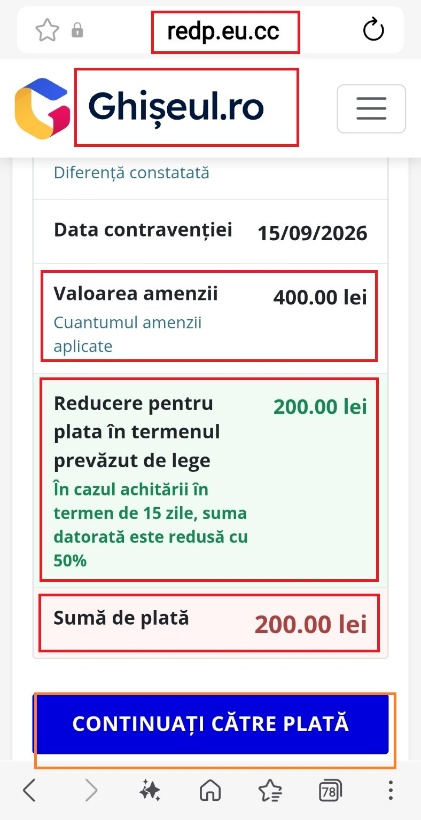
Observăm cum informația este prezentată vizual: suma inițială, avantajul plății rapide și, imediat dedesubt, butonul mare „CONTINUAȚI CĂTRE PLATĂ”.
Aici apare un mecanism interesant de social engineering.
Presiunea nu mai este doar negativă – dacă nu plătesc, voi avea probleme.
Apare și un stimulent pozitiv: Dacă plătesc acum, economisesc 200 de lei.
Utilizatorul este astfel împins către aceeași acțiune din două direcții: frica de consecințe și perspectiva evitării unei pierderi suplimentare.
6. Până aici, totul a fost teatru. Acum, lucrurile se schimbă complet: atacatorii vor date reale.
Apăsăm „CONTINUAȚI CĂTRE PLATĂ”.
Și ajungem la adevăratul obiectiv al întregii construcții.
CAPTURA Formularul pentru card
Site-ul solicită:
- numele titularului cardului;
- numărul cardului;
- data expirării;
- codul CVV.
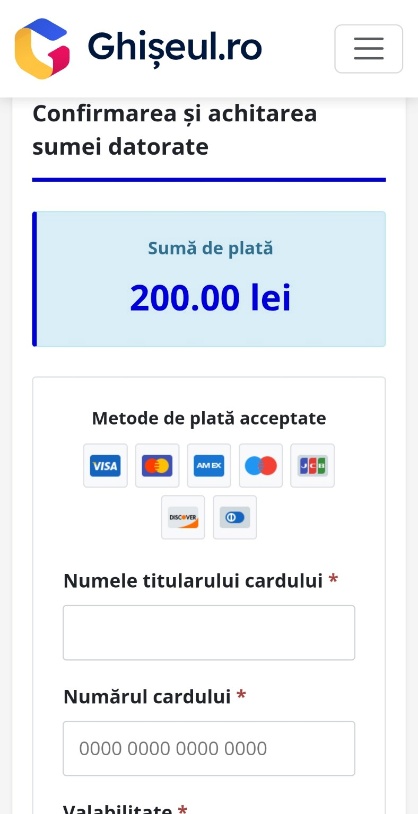
Din perspectiva fraudei, toate etapele precedente au avut un singur rol: să ne aducă aici.
SMS-ul nu era despre o amendă.
„Verificarea” numărului de înmatriculare nu era despre identificarea unei contravenții.
Viteza, data și cuantumul sancțiunii nu erau rezultatul unei interogări autentice.
Ele construiau o poveste suficient de credibilă pentru ca, atunci când apare formularul de plată, victima să nu își mai pună întrebarea: De ce îmi introduc cardul aici?
7. Un detaliu din testul nostru spune foarte multe
Am continuat testul folosind date fictive, fără a introduce informațiile unui card real.
CAPTURA Date fictive respinse
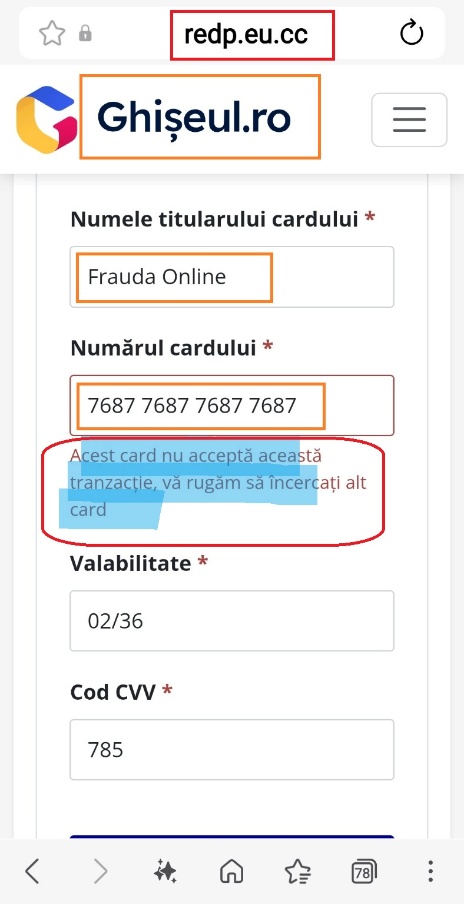
După introducerea unui număr de card fictiv, pagina afișează:
Acest card nu acceptă această tranzacție, vă rugăm să încercați alt card.
Acest comportament este important. Este evident că pagina încearcă să determine utilizatorul să introducă date valide de card și, când datele fictive nu permit continuarea, îl îndeamnă să încerce alt card.
În acest punct testul trebuie oprit. Nu este necesară și nici recomandată introducerea unui card real pentru a demonstra caracterul fraudulos al mecanismului.
SEMNE DE ALARMĂ. Cum putem recunoaște frauda?
Cazul ne oferă câteva indicii foarte concrete.
- Primești prin SMS o „obligație de plată” atribuită Ghișeul.ro. Platforma oficială precizează explicit că nu anunță prin SMS sau e-mail apariția unei obligații de plată. (ghiseul.ro)
- Linkul nu conduce la ghiseul.ro. Sigla, culorile și aspectul paginii nu demonstrează autenticitatea ei. Domeniul din bara browserului este mult mai important.
- Mesajul introduce urgența și amenințarea unor consecințe. Termene foarte scurte, penalități, majorări sau alte consecințe sunt folosite pentru a reduce timpul acordat verificării.
- Site-ul pretinde că identifică o amendă doar după numărul de înmatriculare. Fluxul oficial de plată a unei amenzi pe Ghișeul.ro solicită informații precum instituția, tipul amenzii, seria și numărul procesului-verbal și datele acestuia. (ghiseul.ro)
- Date fără sens produc rezultate aparent precise. În testul nostru, un număr fictiv și neconform a „produs” o contravenție, cu dată, viteză și cuantum.
- Există incoerențe chiar în informațiile generate. Exemplul nostru indică 76 km/h la limita de 50 km/h, dar calculează depășirea ca fiind 15 km/h.
- Tot traseul conduce, de fapt, către introducerea datelor cardului. După construirea unei povești credibile, sunt solicitate exact datele sensibile necesare unei plăți: nume, număr, valabilitate și CVV.
Și mai este un lucru important: lacătul din browser sau existența HTTPS nu demonstrează că site-ul aparține Ghișeul.ro. Acestea indică existența unei conexiuni criptate cu domeniul respectiv, nu legitimitatea organizației din spatele lui.
CUM NE PROTEJĂM?
În fața unui asemenea mesaj, cea mai bună protecție este să rupem traseul construit de atacator.
Nu verificăm o posibilă fraudă folosind chiar linkul furnizat de cel care ne-a trimis mesajul. La PreveHub am făcut asta într-un mediu securizat.
Dacă primim informația că avem o amendă sau altă obligație de plată, nu apăsăm linkul. Deschidem separat browserul și introducem noi adresa serviciului oficial sau folosim aplicația/sursa oficială cunoscută.
În cazul Ghișeul.ro, platforma oficială arată și că, pentru plata amenzilor, procedura reală presupune informații referitoare la procesul-verbal și la instituția beneficiară; responsabilitatea completării datelor aparține plătitorului. (ghiseul.ro)
Nu introducem niciodată date personale, date de autentificare sau date bancare pe o pagină accesată dintr-un link nesolicitat, chiar dacă (mai ales când!) acesta pare legitim.
Dacă am introdus datele cardului pe o asemenea pagină, contactăm imediat banca emitentă, folosind exclusiv datele de contact oficiale ale băncii, pentru blocarea cardului și pentru instrucțiuni privind securizarea contului. Verificăm tranzacțiile și sesizăm eventualele operațiuni nerecunoscute. Tentativa poate fi raportată autorităților competente.
REGULA PREVEHUB: OPREȘTE VERIFICĂ INTRĂ SEPARAT
OPREȘTE.
Nu reacționa imediat la urgența creată de mesaj.
VERIFICĂ.
Cine pretinde că îți scrie? Ce spune? Este plauzibil? Și, mai ales, care este domeniul real al linkului?
INTRĂ SEPARAT.
Nu urma linkul primit. Accesează independent site-ul sau aplicația oficială.
Ce ne învață experimentul?
Poate cea mai importantă concluzie a acestui caz nu este că trebuie să memorăm domeniul redp.eu.cc sau un alt domeniu folosit astăzi. Mâine poate fi altul.
Nici că trebuie să învățăm pe de rost cum arată Ghișeul.ro. O interfață poate fi copiată. Un logo poate fi copiat. Culorile, textele și butoanele pot fi copiate.
Ceea ce trebuie să învățăm este să verificăm traseul.
În cazul analizat de PreveHub, atacatorii construiesc succesiv:
MESAJ → URGENȚĂ → LINK → SITE CLONAT → „VERIFICARE” → CONTRAVENȚIE INVENTATĂ → REDUCERE → PLATĂ → DATELE CARDULUI
Fiecare etapă o face pe următoarea să pară firească.
De aceea, o fraudă online eficientă nu trebuie să ne păcălească în toate privințele.
Trebuie doar să ne convingă să facem următorul pas.
Iar cea mai bună intervenție preventivă este să rupem acest lanț înainte ca următorul pas să fie introducerea datelor noastre.
O întrebare simplă poate rupe imediat „lanțul” emoțiilor generate de capcana fraudelor online. Acestea încearcă să exploateze o reacție emoțională din partea utilizatorilor.
Când îți pui întrebări, rațiunea înlocuiește emoția și vei recunoaște cu ușurință încercarea de a fi păcălit.
Autor:
Sorin STĂNICĂ – specialist în prevenirea criminalității